STI restringe temporariamente o acesso externo a sistemas institucionais por medida de segurança
Sistemas como SEI, GLPI, Moodle e OJS terão acesso limitado à rede interna da UFCG. Usuários externos poderão utilizar VPN mediante solicitação ao STI.
O Serviço de Tecnologia da Informação (STI) da Universidade Federal de Campina Grande (UFCG) informa que, em razão de vulnerabilidades críticas recentemente divulgadas na linguagem de programação PHP, o acesso externo aos sistemas institucionais que utilizam essa tecnologia está temporariamente restrito à rede interna da UFCG. A restrição permanecerá até que as atualizações de segurança sejam aplicadas e validadas em cada sistema.
A medida tem caráter preventivo e visa proteger os serviços institucionais e os dados dos usuários contra possíveis ataques cibernéticos.
Entre os sistemas abrangidos pela medida estão:
SEI – Sistema Eletrônico de Informações;
GLPI – Sistema de gerenciamento de serviços de TI;
Moodle – Ambiente Virtual de Aprendizagem;
OJS – Sistema de gerenciamento de periódicos científicos.
e outros que utilizarem a linguagem php
A restrição ocorre em decorrência de alertas sobre vulnerabilidades críticas identificadas como CVE-2026-109618 e CVE-2026-109619, conhecidas como PHP2Shell, que podem permitir a execução remota de código malicioso em servidores.
SEI indisponível via internet
Por recomendação do Centro Integrado de Segurança Cibernética do Governo Digital (CISC GOV.BR), o acesso ao SEI via internet está suspenso desde as 11h de 21/10/2026. O alerta trata de falhas na tecnologia usada pelo SEI e por milhares de outros sistemas.
Prazos que vencerem durante a indisponibilidade seguem as normas internas da UFCG, e a área responsável informará os procedimentos.
O acesso voltará à normalidade depois que a equipe de TI atualizar e verificar os servidores.
Usuários sem vínculo com a UFCG
Usuários externos do SEI, autores e avaliadores de periódicos e demais pessoas sem credencial institucional ficarão temporariamente sem acesso aos sistemas. Em caso de prazo ou demanda urgente, entre em contato com a unidade responsável pelo processo ou pelo periódico.
Atenção a golpes
A STI não solicita senhas por e-mail, telefone ou link. Desconfie de mensagens que usem este comunicado como pretexto para pedir dados de acesso.
Usuários sem vínculo com a UFCG
Usuários externos do SEI, autores e avaliadores de periódicos e demais pessoas sem credencial institucional ficarão temporariamente sem acesso aos sistemas. Em caso de prazo ou demanda urgente, entre em contato com a unidade responsável pelo processo ou pelo periódico.
Como acessar os sistemas durante a restrição?
Os sistemas continuarão acessíveis normalmente a partir da rede interna da UFCG.
Para acessar os sistemas fora da rede institucional, será necessário utilizar a VPN (Rede Privada Virtual) da UFCG.
- Acesse vpn.ufcg.edu.br e siga as instruções na tela (imagem abaixo).
- Para leitura do código do qrcode usar o Google Authenticator.
- Usar a senha do wifi ou dos Sigs para acessar.
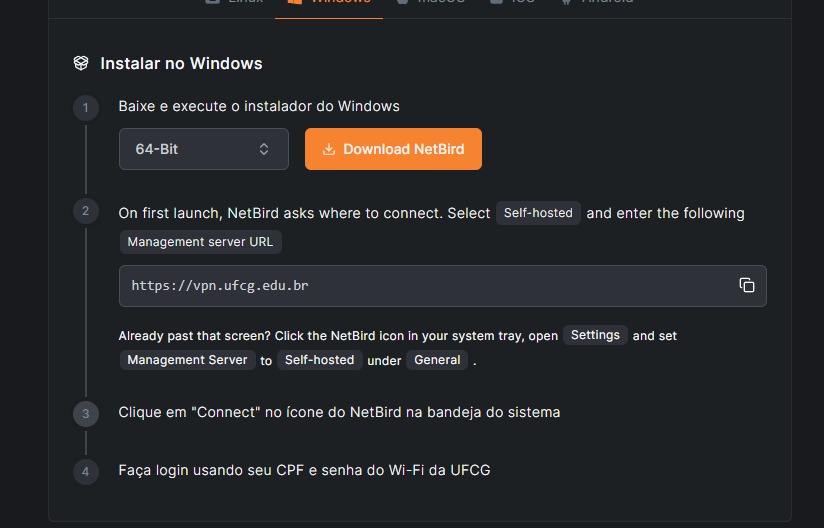
Dúvidas, enviar email para suporte@ufcg.edu.br, que será registrado como chamado na Central de Serviços da STI.
Quando o acesso externo será restabelecido?
O STI está acompanhando os alertas de segurança e a disponibilização das atualizações corretivas. O acesso externo será restabelecido após a adoção das medidas necessárias e a avaliação das condições de segurança.
O STI reforça que a restrição é temporária e necessária para preservar a segurança dos sistemas e serviços institucionais.
Agradecemos a compreensão e colaboração de toda a comunidade acadêmica.
Serviço de Tecnologia da Informação - STI
Universidade Federal de Campina Grande - UFCG
Fontes e referências
PHP.net – Comunicado oficial de segurança (21/10/2026): informações sobre as vulnerabilidades CVE-2026-109618 e CVE-2026-109619 e atualizações de segurança disponibilizadas pelo projeto PHP.
https://www.php.net/archive/2026.php#2026-10-21-1
Olhar Digital – Falha grave no PHP ameaça tirar milhares de sites do ar nesta quarta (21/10/2026): reportagem sobre os riscos das vulnerabilidades para sites e sistemas que utilizam PHP.
https://olhardigital.com.br/2026/10/21/seguranca/falha-grave-no-php-ameaca-tirar-milhares-de-sites-do-ar-nesta-quarta/
Centro Nacional de Segurança Cibernética dos Países Baixos (NCSC-NL) – PHP2Shell: informações técnicas e orientações de mitigação das vulnerabilidades.
https://github.com/NCSC-NL/php2shell
Centro Integrado de Segurança Cibernética do Governo Digital (CISC GOV.BR): alerta de segurança sobre as vulnerabilidades PHP2Shell (CVE-2026-109618 e CVE-2026-109619), encaminhado em 21 de outubro de 2026.